Pada awal 2010-an, tim IT enterprise menghadapi masalah yang tidak mereka duga: karyawan menggunakan Dropbox, Gmail, dan Google Docs untuk bekerja, sepenuhnya di luar perimeter korporat. Data meninggalkan gedung. Shadow IT pun lahir.
Satu dekade kemudian, pola yang sama terulang, tetapi taruhannya lebih tinggi.
Apa Itu Shadow AI?
Shadow AI adalah penggunaan tool, model, dan agen AI oleh karyawan tanpa sepengetahuan atau pengawasan tim IT, keamanan, atau kepatuhan. Cakupannya meliputi:
- Pengembang menempelkan kode proprietari ke ChatGPT untuk men-debug-nya
- Tenaga penjualan menggunakan Claude untuk menyusun proposal dengan data pelanggan
- Tim keuangan menggunakan Copilot untuk meringkas kontrak yang berisi informasi nonpublik
- Insinyur membangun tool internal yang memanggil API LLM tanpa lapisan tata kelola apa pun
Tidak satu pun dari aktivitas ini bersifat jahat. Mereka adalah orang-orang yang berusaha menyelesaikan pekerjaannya lebih cepat. Namun dari sudut pandang manajemen risiko, aktivitas ini menciptakan paparan yang sulit dikuantifikasi dan lebih sulit lagi diatasi.
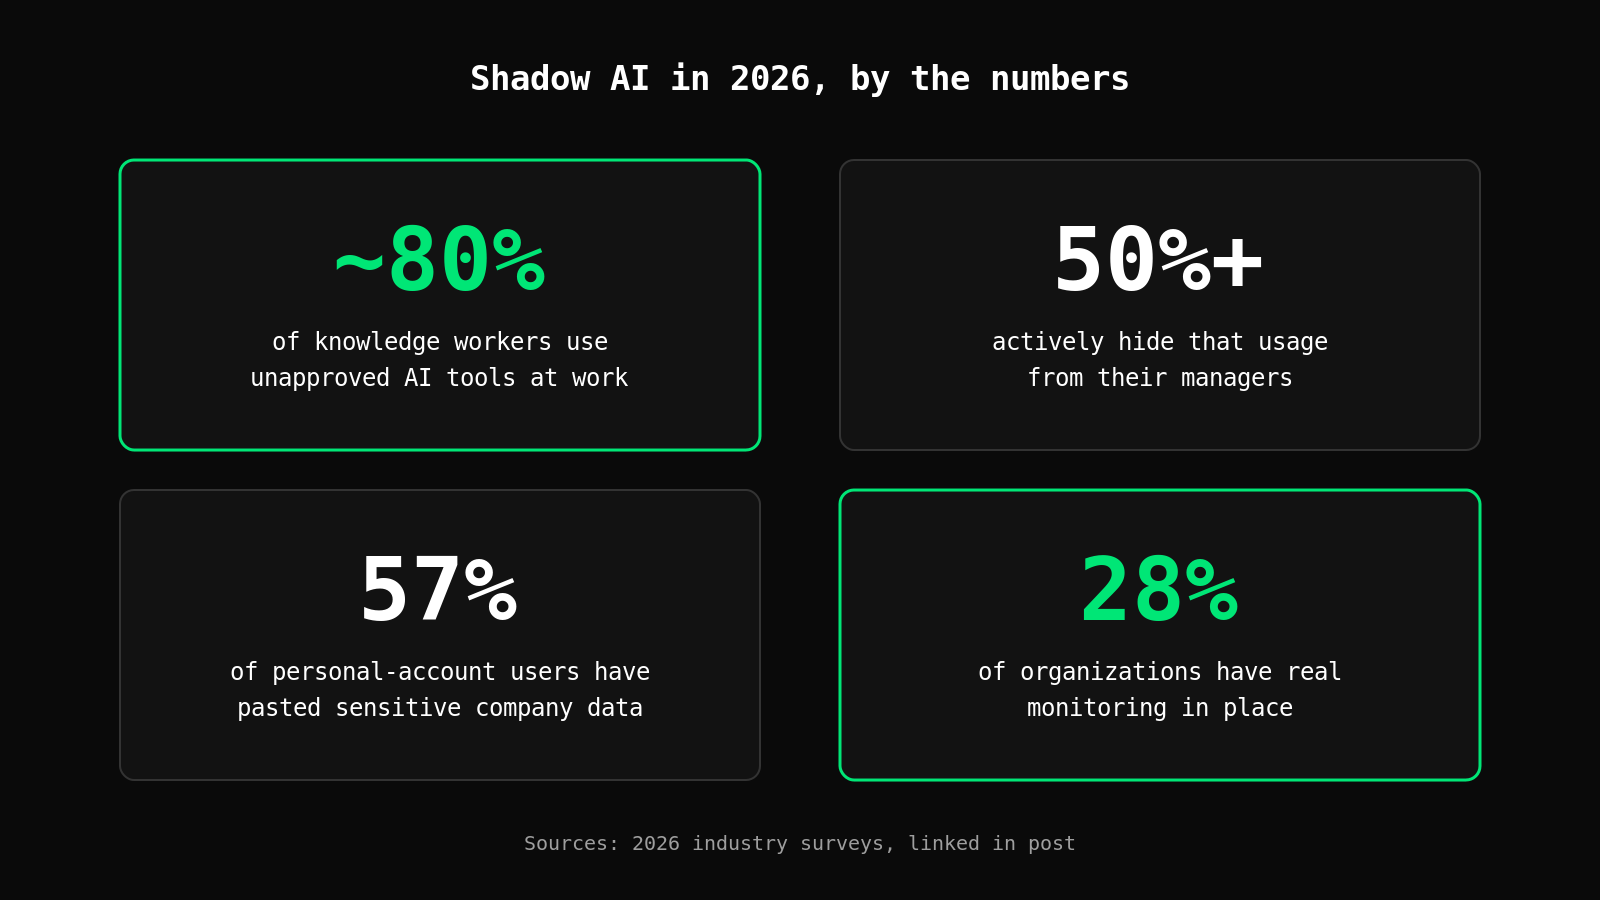
Dan ini bukan perilaku pinggiran. Riset industri tahun 2026 menyebutkan jumlah knowledge worker yang menggunakan tool AI tanpa persetujuan mencapai hampir 80 persen, dengan lebih dari separuhnya secara aktif menyembunyikan penggunaan itu dari atasan mereka. Sementara itu, hanya sekitar 28 persen organisasi yang memiliki pemantauan yang sesungguhnya.
Mengapa Shadow AI Berbeda dari Shadow IT
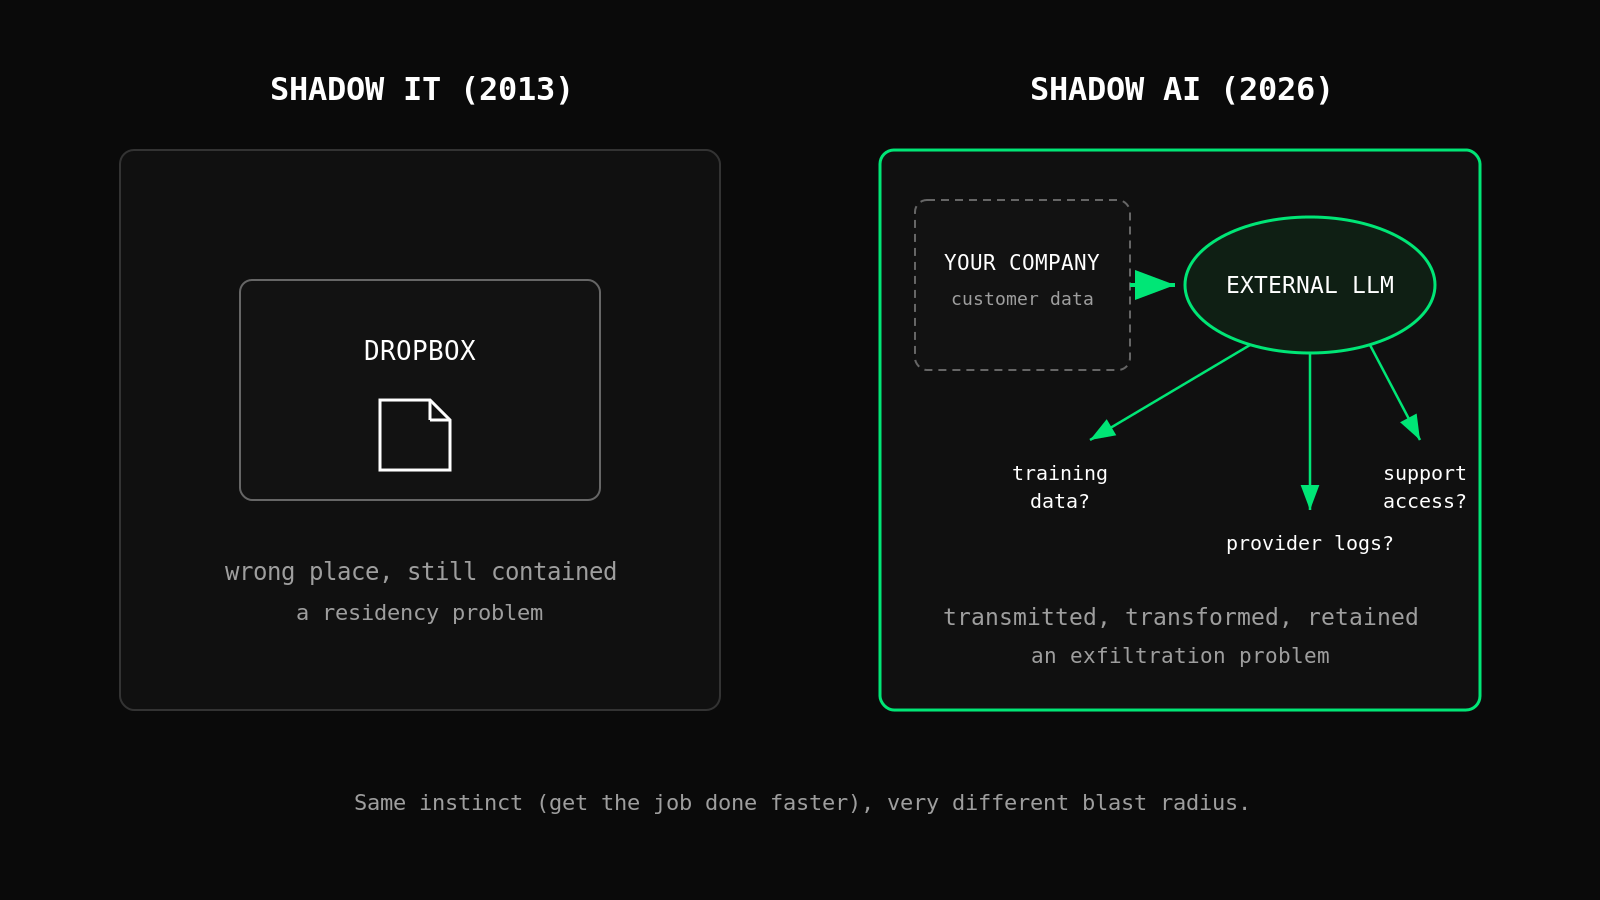
Shadow IT sebagian besar merupakan masalah residensi data. File berada di Dropbox alih-alih di file server korporat Anda. Datanya tetap terkendali; hanya saja berada di tempat yang salah.
Shadow AI adalah masalah eksfiltrasi data. Ketika seorang karyawan menempelkan data pelanggan ke LLM eksternal, data itu dikirimkan kepada penyedia inferensi pihak ketiga. Bergantung pada ketentuan layanan penyedia tersebut, data itu mungkin digunakan untuk pelatihan model. Data itu mungkin disimpan dalam log. Data itu mungkin dapat diakses oleh para insinyur dukungan di perusahaan tersebut.
Perbedaan lainnya adalah volume. Satu pengembang yang menggunakan tool coding berbantuan AI dapat menghasilkan ratusan prompt per hari. Setiap prompt adalah potensi peristiwa paparan data. Luas permukaannya tidak sebanding dengan sebuah file di Dropbox.
Masalah Penemuan
Anda tidak dapat menerapkan tata kelola atas sesuatu yang tidak Anda ketahui keberadaannya. Tantangan pertama shadow AI adalah penemuan: membangun gambaran yang jelas tentang tool AI apa yang digunakan, oleh siapa, dan dengan data apa.
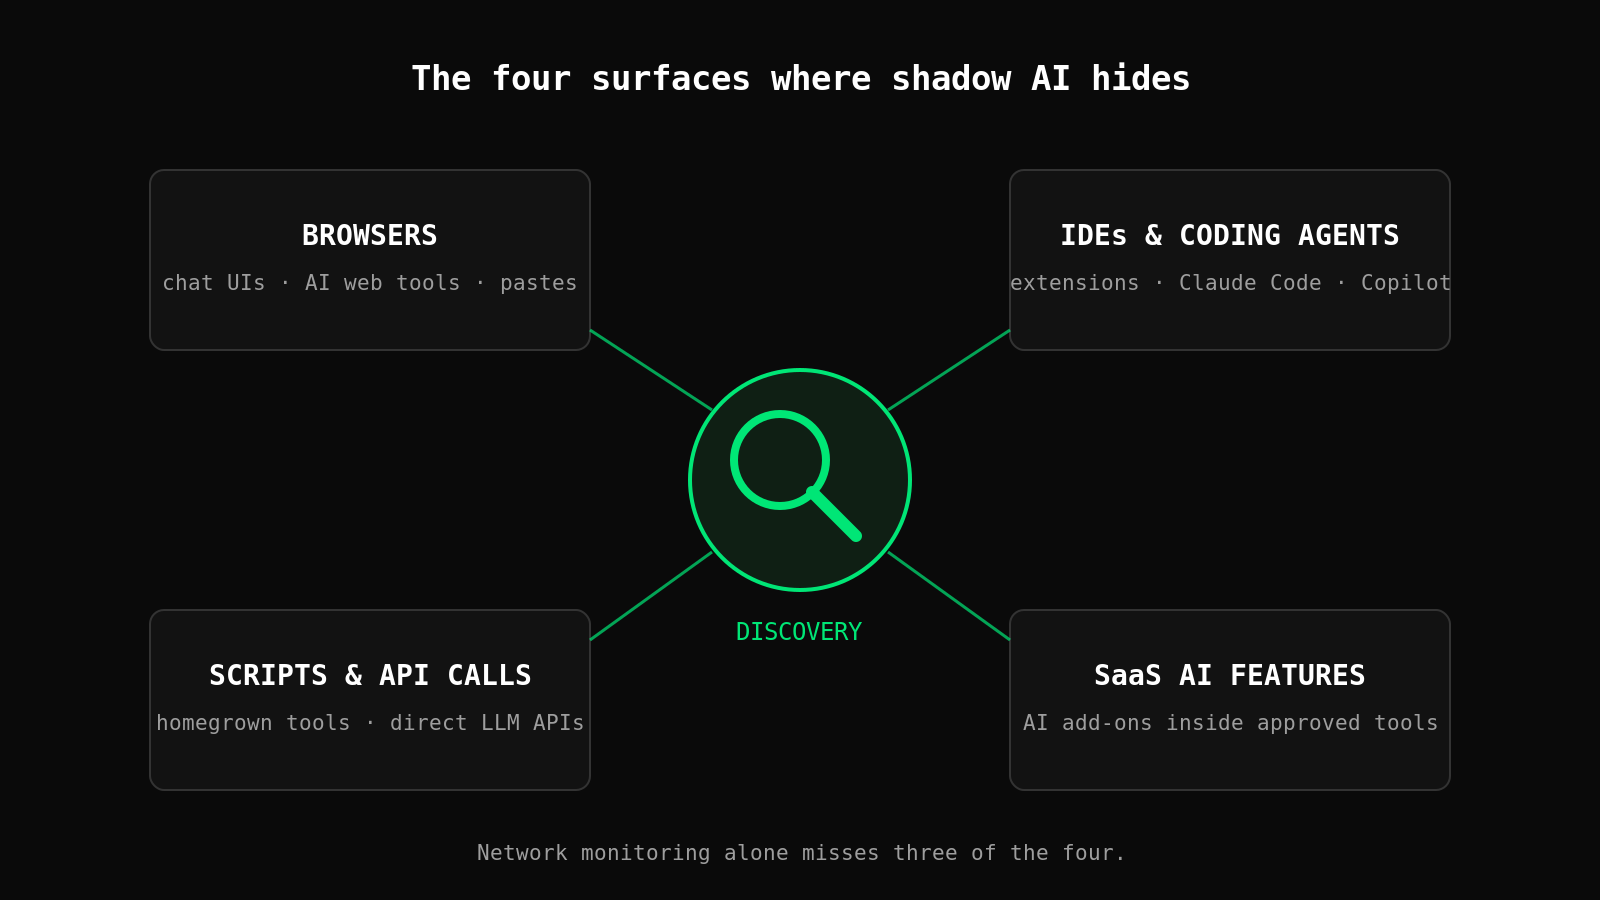
Ini lebih sulit daripada kedengarannya. Tool AI diakses melalui browser, melalui ekstensi VS Code, melalui panggilan API dari skrip yang ditulis sendiri oleh karyawan, dan melalui produk SaaS yang diam-diam menambahkan fitur AI ke antarmukanya. Pemantauan jaringan tradisional tidak menangkap semuanya.
Penemuan shadow AI yang efektif menggabungkan:
- Telemetri ekstensi browser: Menangkap situs web dan tool berbasis AI yang dikunjungi karyawan
- Analisis proxy jaringan: Mengidentifikasi panggilan API ke penyedia LLM yang dikenal
- Hook pada tool developer: Memunculkan penggunaan AI di lingkungan coding tempat kode proprietari paling mungkin dibagikan
- Audit SaaS dan penagihan: Menangkap fitur dan langganan AI yang sama sekali tidak menyentuh jaringan Anda, seperti add-on AI yang diam-diam diaktifkan di dalam tool yang sudah Anda bayar
Apa yang Harus Dilakukan
Menemukan shadow AI adalah prasyarat. Menerapkan tata kelola atasnya adalah tujuan yang sebenarnya.
Kesalahan yang dilakukan banyak organisasi adalah memperlakukan ini sebagai masalah pemblokiran, menambahkan tool AI ke daftar tolak (deny list) dan berharap karyawan patuh. Pendekatan ini gagal karena dua alasan. Pertama, karyawan menemukan jalan pintas; statistik penyembunyian di atas adalah hasil dari kebijakan pemblokiran dalam praktiknya. Kedua, pendekatan ini menghalangi peningkatan produktivitas yang sah, yang dapat diberikan oleh tool AI.
Pendekatan yang lebih efektif adalah tata kelola tersalurkan (channeled governance): buat tool AI yang disetujui cukup baik sehingga karyawan tidak perlu menerobos perimeter, dan terapkan lapisan tata kelola yang tipis pada semua interaksi AI, memindai PII, menegakkan kebijakan klasifikasi data, dan mencatat log untuk keperluan audit, tanpa memblokir alur kerja.
Ini adalah playbook yang sama yang berhasil untuk shadow IT. Anda tidak menang dengan memblokir Dropbox. Anda menang dengan membuat penyimpanan file internal Anda cukup baik untuk digunakan, dan dengan menerapkan kebijakan DLP yang ikut berpindah bersama data ke mana pun data itu berada.
Selangkah Lebih Maju dari Masalahnya
Perusahaan yang menangani shadow AI dengan baik memiliki beberapa kesamaan:
-
Mereka mengukur sebelum membatasi. Sembilan puluh hari pertama dihabiskan untuk penemuan, bukan penegakan. Anda perlu memahami pola penggunaan yang sebenarnya sebelum dapat merancang kebijakan yang sesuai dengannya.
-
Mereka mengomunikasikan alasannya. Karyawan yang memahami mengapa perusahaan mereka memiliki kebijakan AI lebih mungkin mengikutinya. "Kami memindai prompt untuk mencari data pelanggan demi melindungi privasi pelanggan" terdengar sangat berbeda dibandingkan "AI dilarang."
-
Mereka membuat jalur yang patuh menjadi mudah. Jika tool AI yang disetujui membutuhkan tiga persetujuan sementara yang tidak disetujui hanya berjarak satu klik, orang akan mengambil jalur yang lebih mudah. Tata kelola harus menang dalam kemudahan penggunaan sekaligus keamanan.
Shadow AI tidak akan hilang. Tool-nya terlalu bagus dan peningkatan produktivitasnya terlalu nyata. Pertanyaannya adalah apakah organisasi Anda memiliki rencana untuk menerapkan tata kelola atasnya, atau apakah Anda menunggu sebuah insiden mengambil keputusan itu untuk Anda.
Ingin menempatkan lapisan tata kelola tipis itu di depan panggilan AI Anda sendiri? Arahkan base URL API Anda ke gateway Control Zero dan lalu lintas JSON-nya dipindai terhadap 64 detektor bawaan di 12 paket pola sebelum mencapai penyedia, untuk kebijakan mana pun yang mengaktifkan deteksi PII. Tanpa perubahan kode. Lihat panduan gateway.