2010年代初頭、企業のIT部門は予想していなかった問題に直面しました。従業員が、Dropbox、Gmail、Google Docsを使って業務をこなしており、それが社内の境界の完全に外側で行われていたのです。データは社外へ出ていっていました。こうして、シャドーITが生まれました。
10年後、同じパターンが繰り返されています。ただし、リスクはさらに大きくなっています。
シャドーAIとは?
シャドーAIとは、従業員がIT部門、セキュリティ部門、コンプライアンス部門の把握や監督なしにAIツール、モデル、エージェントを使うことを指します。次のようなものが含まれます。
- 開発者が、デバッグのために自社の独自コードをChatGPTに貼り付ける
- 営業担当が、顧客データを使った提案書の下書きをClaudeに作らせる
- 財務チームが、Copilotを使って非公開情報を含む契約書を要約する
- エンジニアが、ガバナンス層のないまま、LLM APIを呼び出す社内ツールを構築する
これらの行為に悪意があるものは1つもありません。仕事をより速くこなそうとしているだけの人たちです。しかしリスク管理の観点からは、これらは定量化が難しく、是正はさらに難しいリスクへの露出を生み出します。
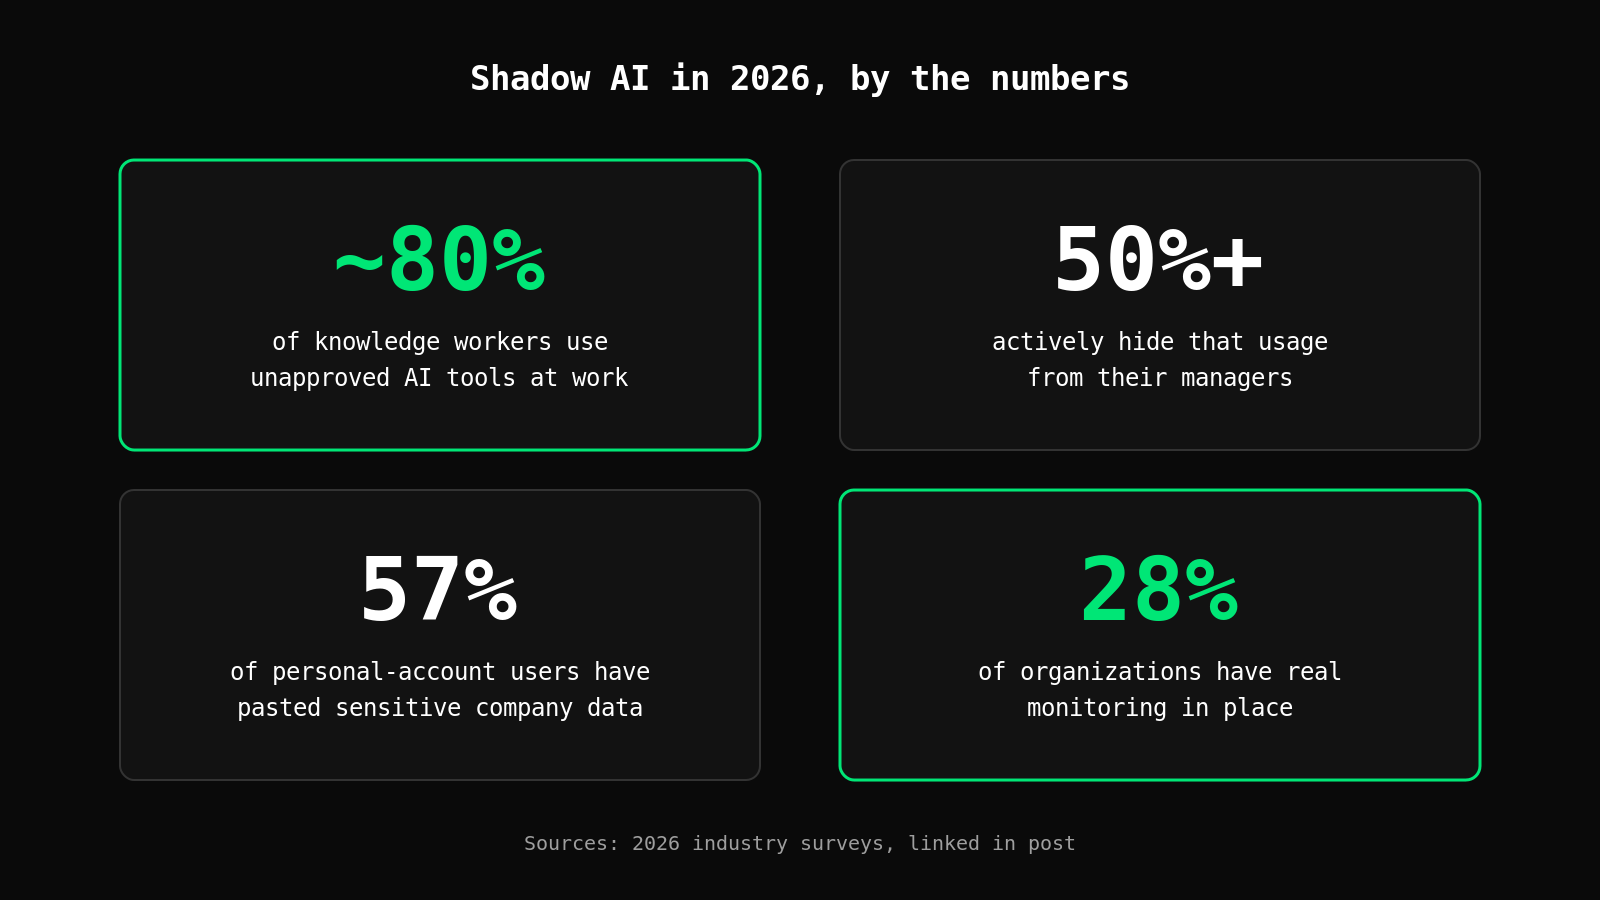
しかも、これは一部の人だけの行動ではありません。2026年の業界調査によれば、承認されていないAIツールを使っているナレッジワーカーは80%近くに上り、その半数以上が、その利用を上司に対して積極的に隠しています。一方で、実効性のあるモニタリングを導入している組織は、約28%にすぎません。
シャドーAIがシャドーITと異なる理由
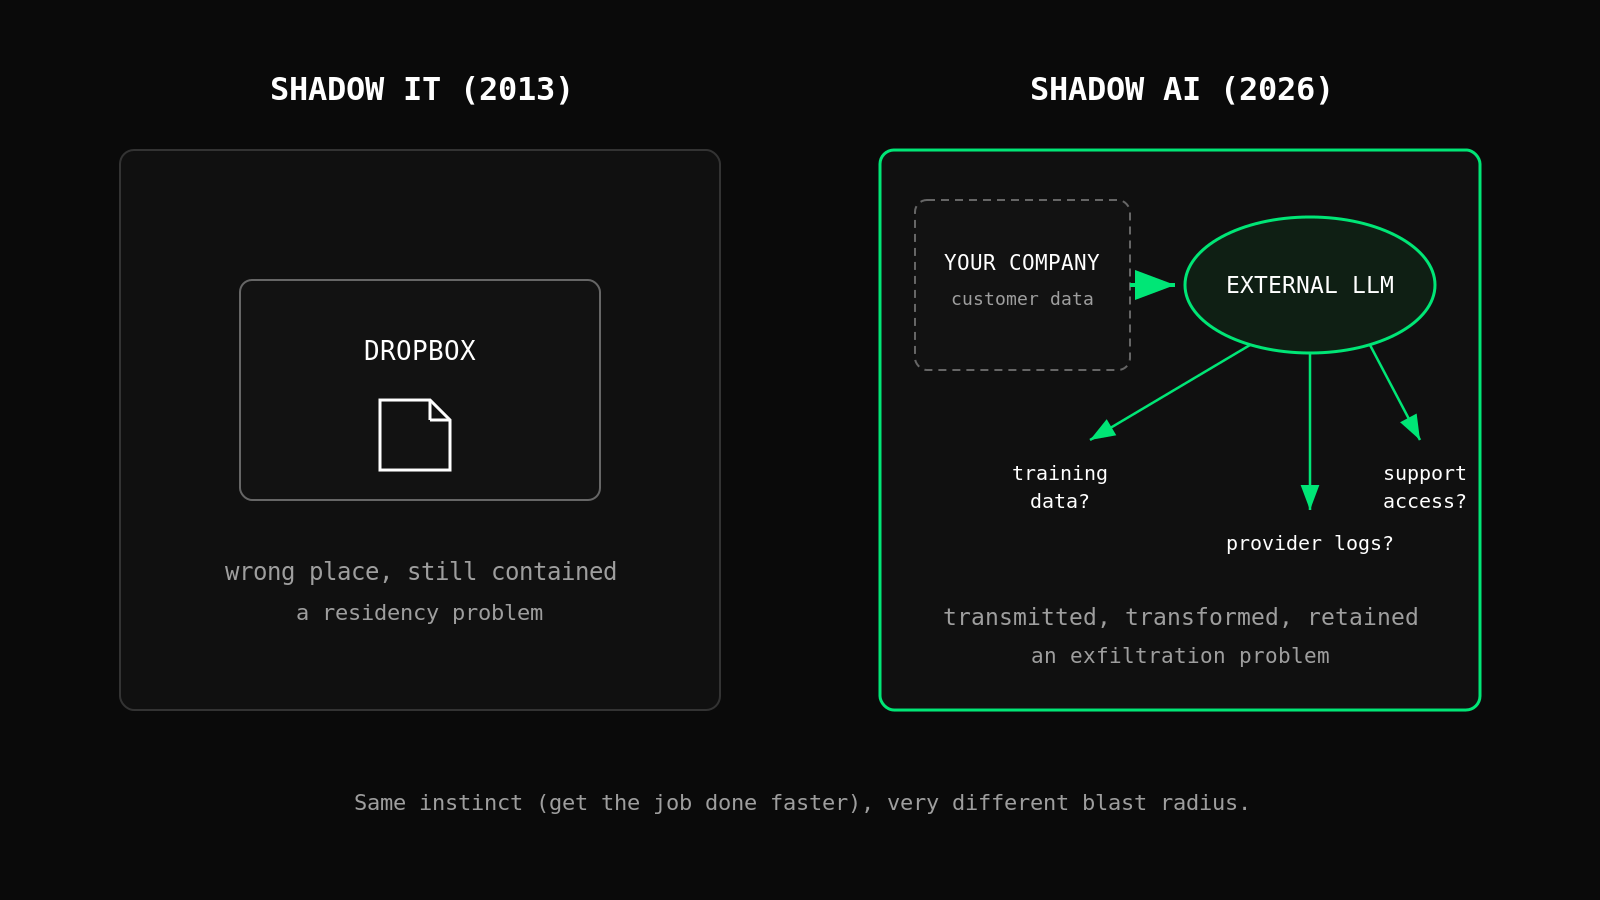
シャドーITは、主にデータの所在(データレジデンシー)の問題でした。社内のファイルサーバーではなくDropboxに置かれたファイル。データは閉じた範囲にとどまっており、置き場所が違っていただけです。
シャドーAIは、データ流出の問題です。従業員が顧客データを外部のLLMに貼り付けると、そのデータはサードパーティの推論プロバイダーに送信されます。プロバイダーの利用規約によっては、モデルの学習に使われる可能性があります。ログに保存される可能性もあります。そのプロバイダーのサポートエンジニアがアクセスできる可能性もあります。
もう1つの違いは量です。AI支援のコーディングツールを使う開発者1人で、1日に数百件のプロンプトを生成し得ます。その1つひとつが、データ露出の可能性を持つ事象です。露出する範囲は、Dropbox上のファイルとは比較になりません。
発見の問題
把握していないものに、ガバナンスは効かせられません。シャドーAIの最初の課題は発見です。どのAIツールが、誰によって、どのデータとともに使われているのかを、明確に把握することです。
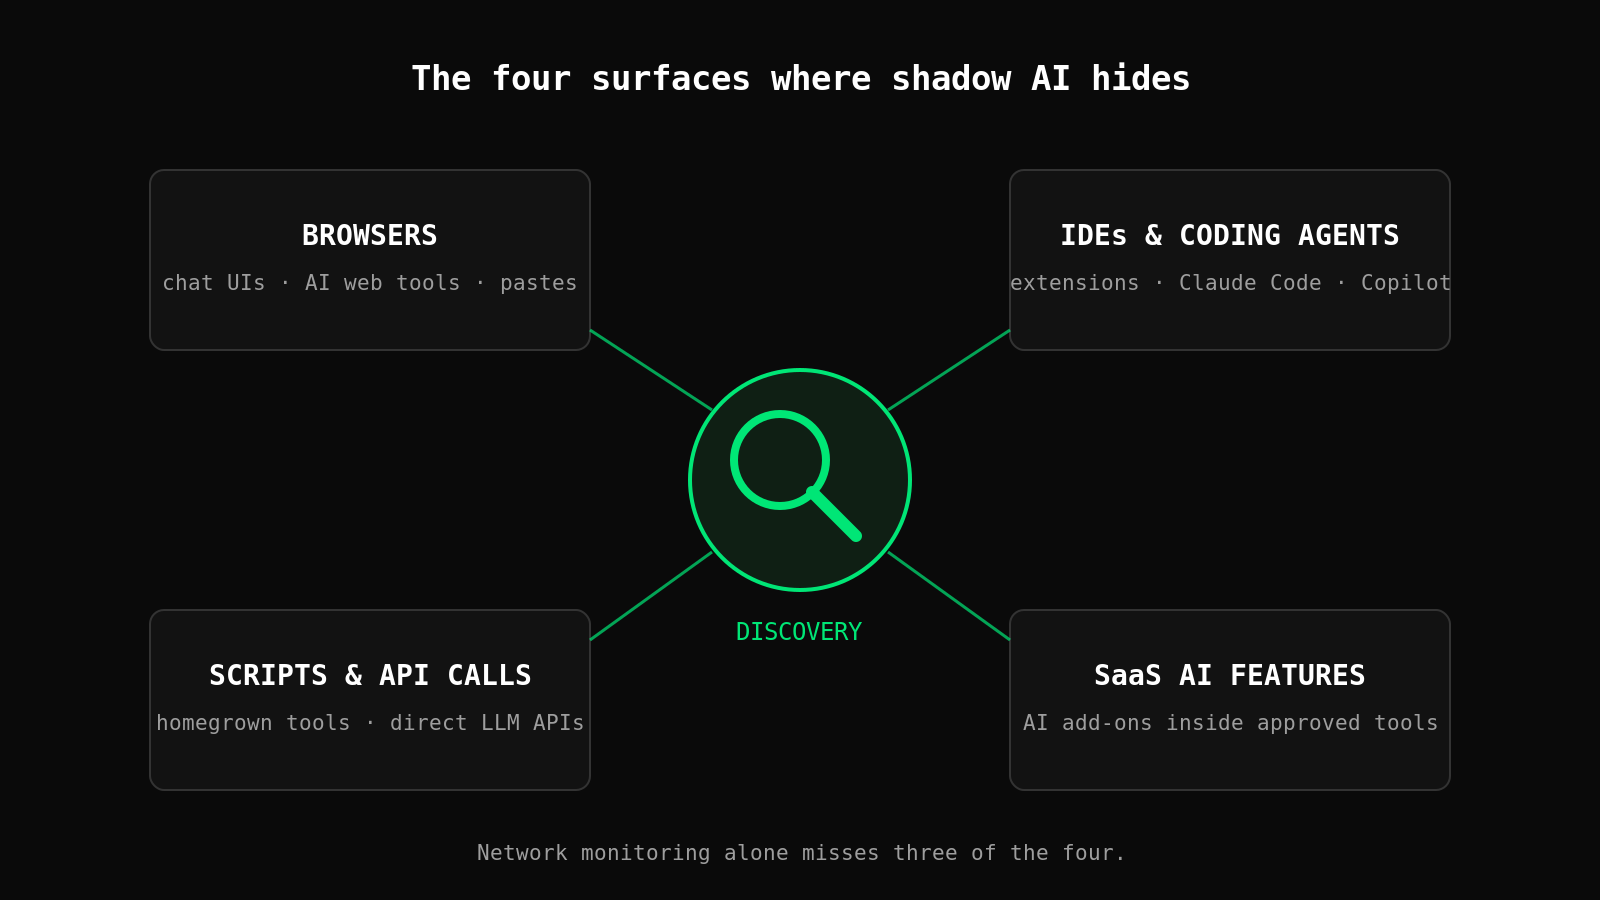
これは、言うほど簡単ではありません。AIツールには、ブラウザ、VS Code拡張機能、従業員が自作したスクリプトからのAPI呼び出し、そしてUIにひっそりとAI機能を追加したSaaS製品を通じてアクセスされます。従来のネットワーク監視では、これらのすべてを捕捉できるわけではありません。
効果的なシャドーAIの発見は、次の手段を組み合わせます。
- ブラウザ拡張機能のテレメトリ:従業員が訪れるAI対応のWebサイトやツールを把握する
- ネットワークプロキシの分析:既知のLLMプロバイダーへのAPI呼び出しを特定する
- 開発者ツールのフック:独自コードが共有される可能性が最も高いコーディング環境で、AIの利用を可視化する
- SaaSと請求の監査:すでに料金を支払っているツールの中でひっそりと有効化されたAIアドオンのように、ネットワークをまったく通らないAI機能やサブスクリプションを捕捉する
どう対処するか
シャドーAIの発見は前提条件です。本当の目的は、それにガバナンスを効かせることです。
多くの組織が犯す間違いは、これを遮断の問題として扱い、AIツールを拒否リストに追加して、従業員が従ってくれることを期待することです。このやり方は、2つの理由で失敗します。第1に、従業員は回避策を見つけます。先ほど挙げた隠蔽の統計は、遮断するポリシーが現実に生み出す結果です。第2に、AIツールがもたらし得る正当な生産性向上を妨げてしまいます。
より効果的なアプローチは誘導型ガバナンスです。承認されたAIツールを、従業員が境界を迂回する必要がないほど優れたものにし、すべてのAIとのやり取りに薄いガバナンス層を適用します。PIIのスキャン、データ分類ポリシーの適用、監査目的のログ記録を、ワークフローを妨げることなく行うのです。
これは、シャドーITで功を奏したのと同じ手法です。Dropboxを遮断しても勝てません。社内のファイルストレージを使いたくなるほど優れたものにし、データがどこにあってもデータとともに移動するDLPポリシーを適用することで勝てるのです。
先手を打つために
シャドーAIにうまく対処している企業には、いくつかの共通点があります。
-
制限の前に、計測しています。 最初の90日間は、ポリシーの適用ではなく、発見に費やします。実際の利用パターンを理解して初めて、それに合ったポリシーを設計できます。
-
「なぜ」を伝えています。 従業員は、自社にAIポリシーがある理由を理解していれば、それに従う可能性が高まります。「顧客のプライバシーを守るために、プロンプトをスキャンして顧客データを確認しています」という言い方は、「AIは禁止です」という言い方とは受け止められ方がまったく違います。
-
コンプライアンスに沿った道を、簡単にしています。 承認されたAIツールの利用に3つの承認が必要で、未承認のツールはワンクリックで使えるなら、人は楽なほうを選びます。ガバナンスは、セキュリティだけでなく使いやすさでも勝たなければなりません。
シャドーAIはなくなりません。ツールはあまりにも優れており、生産性向上はあまりにも現実的だからです。問われているのは、組織にシャドーAIへのガバナンスの計画があるのか、それとも、その決断をインシデントに委ねようと待っているのか、ということです。
その薄いガバナンス層を、ご自身のAI呼び出しの手前にも置いてみませんか?APIのベースURLをControl Zeroゲートウェイに向けると、PII検出が有効になっているポリシーであれば、そのJSONトラフィックは、プロバイダーに届く前に12のパターンパックにまたがる64の組み込み検出器でスキャンされます。コードの変更は不要です。詳しくはゲートウェイガイドをご覧ください。