Control Zero 블로그
AI 거버넌스, 공개적으로 고민합니다.
AI 에이전트 거버넌스, 정책 적용, 보안, 감사 로그, 그리고 AI를 책임감 있게 배포한다는 것의 의미에 대한 실무적인 관점을 전합니다.
최신runtime-securityauthorizationcoding-agents영어 전용
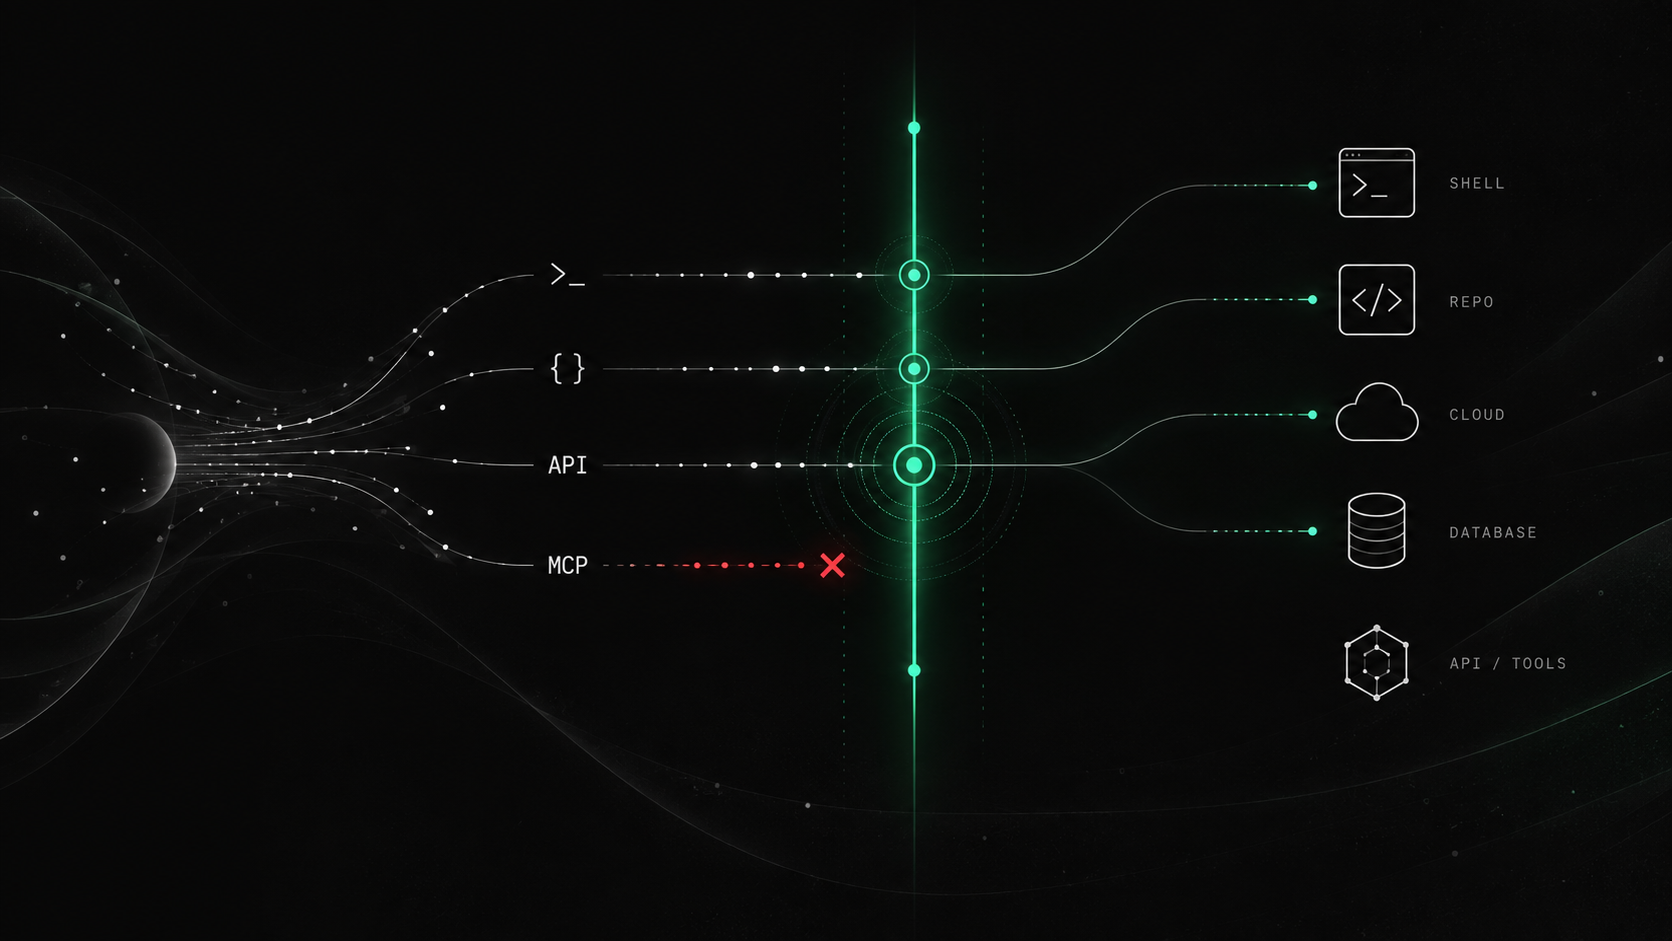
AI Agent Runtime Security: Securing the Moment Intent Becomes Action
The security problem is no longer limited to what the model says. Runtime security decides what an AI agent is actually allowed to do before intent becomes action.
2026년 9월 30일·13분 읽기
Claude Code권한에이전트 안전
claude --dangerously-skip-permissions: 이 플래그가 하는 일, 그리고 위험 없이 속도를 얻는 방법
claude --dangerously-skip-permissions가 실제로 무엇을 끄는지, 이 플래그로 인해 벌어진 실제 사고, 그리고 정책으로 위험 없이 속도를 유지하는 방법을 설명합니다.
2026년 8월 8일·8분 읽기
에이전트 안전rm -rf사고 사례
코딩 에이전트가 rm -rf를 실행할 때: 실제 사고 사례, 그리고 프롬프트가 통제 수단이 될 수 없는 이유
AI 코딩 에이전트가 파일과 데이터베이스를 삭제한 문서화된 5건의 사례, 프롬프트와 지침이 이를 막지 못한 이유, 그리고 실제로 효과가 있는 방법을 다룹니다.
2026년 8월 8일·9분 읽기
AI 거버넌스엔터프라이즈보안
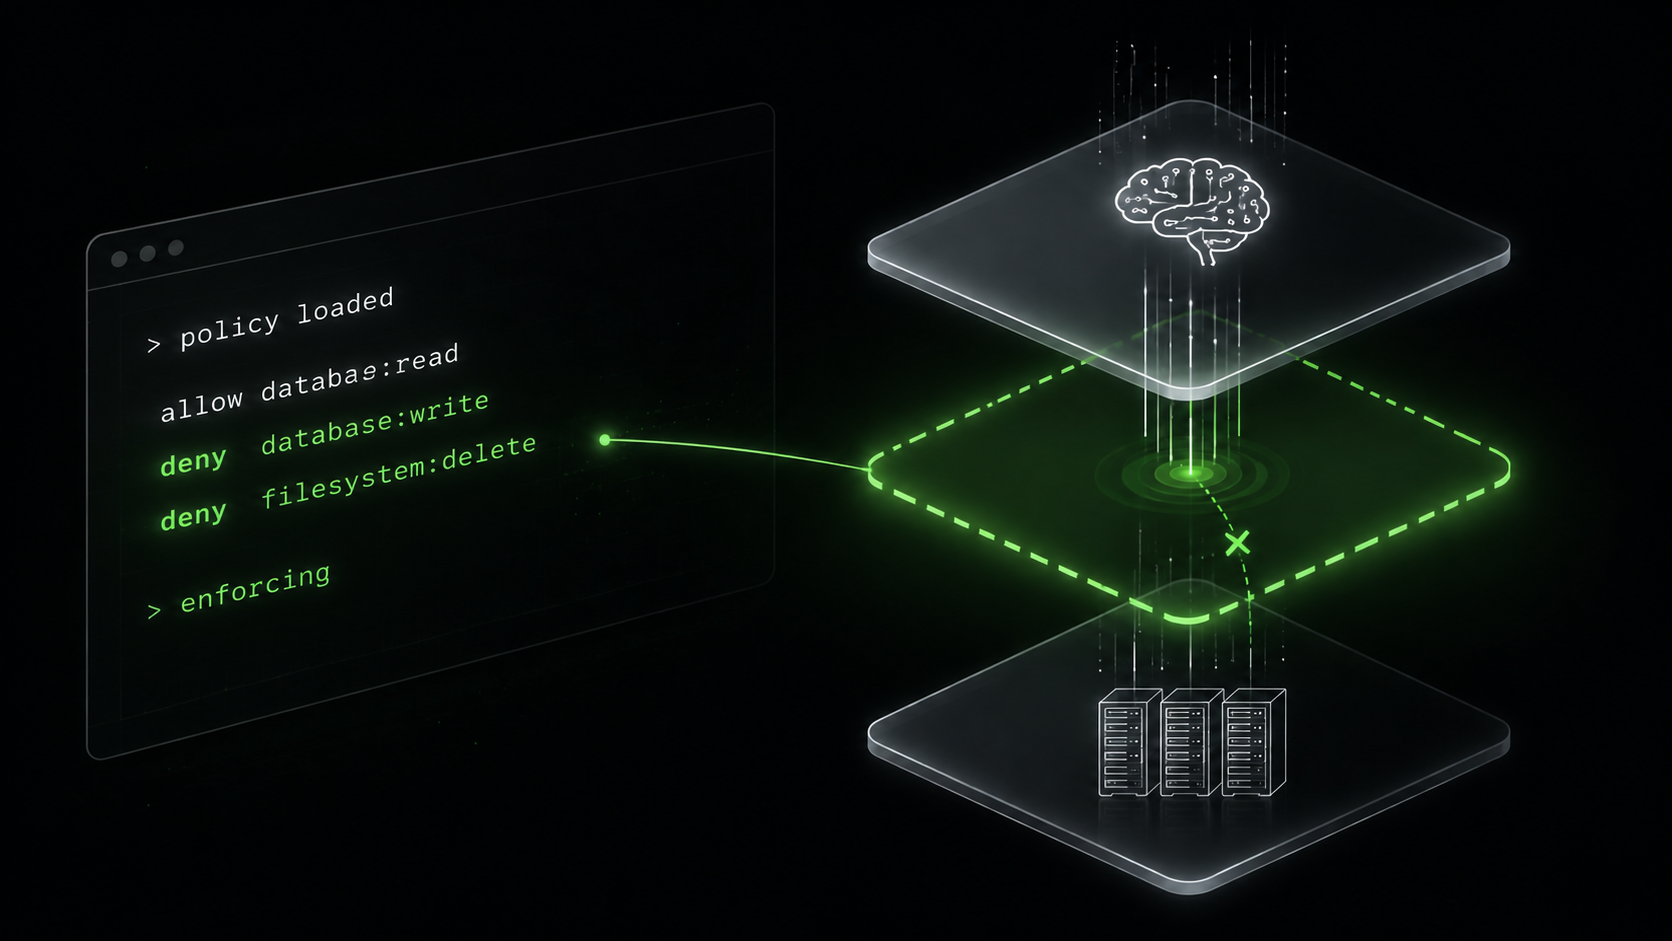
AI 거버넌스가 생각보다 더 중요한 이유
AI 에이전트가 프로덕션 시스템에서 자율성을 갖게 될수록, 능력과 통제 사이의 격차는 심각한 비즈니스 리스크가 됩니다. 빠져 있던 계층이 왜 거버넌스인지 살펴봅니다.
2026년 7월 15일·5분 읽기
섀도 AI보안엔터프라이즈
섀도 AI: 조직 안에 숨어 있는 위험
직원들이 IT 팀이 모르는 AI 도구를 사용하고 있습니다. 섀도 AI는 새로운 섀도 IT이며, 노출 면적이 몇 자릿수나 더 넓기 때문에 위험은 더욱 큽니다.
2026년 7월 8일·5분 읽기